
Keamanan di Singa77: Privasi, Kebiasaan Aman, dan Anti-Phishing
Di Singa77, keamanan itu bagian dari literasi RTP: bukan cuma baca angka, tapi juga ngerti cara jaga privasi dan menghindari trik yang bikin kamu salah arah. Portal ini sifatnya edukatif—kita bedah pola data, istilah, dan fitur slot supaya kamu bisa “main lebih sadar”, sekaligus aman saat mengakses informasi.
Ruang lingkup Singa77: apa yang kami simpan dan apa yang tidak
Prinsipnya sederhana: kami ingin portal berjalan rapi tanpa mengoleksi hal yang tidak perlu. Saat kamu membaca artikel, membuka katalog, atau cek penjelasan RTP, kami fokus pada performa situs dan pengalaman baca—bukan mengumpulkan identitas pribadi.
- Kami dapat memproses data teknis dasar yang lazim untuk operasional situs (misalnya jenis perangkat, halaman yang dibuka, dan waktu akses) agar situs stabil dan mudah dipakai.
- Kami tidak meminta pendaftaran akun untuk mengakses konten edukasi, dan tidak menyediakan fitur transaksi atau pembayaran di dalam portal.
- Kami tidak meminta data sensitif seperti nomor identitas, foto KTP, atau informasi perbankan untuk membaca artikel.
- Jika kamu menghubungi kami, data yang kamu kirimkan di pesan (mis. email dan isi pertanyaan) dipakai untuk menanggapi dan meningkatkan kualitas bantuan, bukan untuk dijual.
Bila kamu ingin memahami cara kami menulis, memilih sumber, dan membedakan “klaim” vs “data”, lihat Editorial Policy Singa77: standar sumber dan cara review. Untuk gambaran siapa kami dan kenapa fokusnya data-first, cek Tentang Singa77: Harimau Penjaga Data RTP.
Kebiasaan aman saat akses portal: perangkat, browser, dan koneksi
Kebiasaan aman itu bukan “parno”, tapi disiplin kecil yang menyelamatkan. Banyak insiden berawal dari hal sepele: browser kedaluwarsa, Wi‑Fi publik tanpa proteksi, atau klik tautan dari pesan yang buru-buru. Karena Singa77 adalah portal informasi, kebiasaan aman ini terutama untuk melindungi perangkat dan akun digital kamu (email, media sosial) dari pengambilalihan.
Perangkat: rapikan dasar keamanannya
- Aktifkan pembaruan sistem operasi dan browser; patch keamanan sering menutup celah yang dipakai malware.
- Pasang pengunci layar dan jangan pinjamkan perangkat dalam keadaan sudah login ke email utama.
- Hindari memasang aplikasi “utility” yang tidak jelas sumbernya; izin berlebihan (akses SMS/kontak) itu tanda bahaya.
Browser: disiplin tab dan ekstensi
- Batasi ekstensi; semakin banyak ekstensi, semakin banyak permukaan risiko (terutama yang minta “read and change all data”).
- Pakai profil browser terpisah untuk aktivitas berbeda (misal profil “baca” dan profil “akun penting”).
- Rutin bersihkan cache/cookies bila kamu sering pakai perangkat bersama.
Koneksi: jangan asal sambung
- Hindari login ke email/akun penting saat memakai Wi‑Fi publik, terutama jika jaringan tanpa kata sandi atau terlihat “mirip-mirip” namanya.
- Jika terpaksa memakai jaringan publik, jangan mengunduh file sembarang, dan fokus hanya membaca konten.
Mengenali phishing: ciri link palsu, tiruan brand, dan modus umum
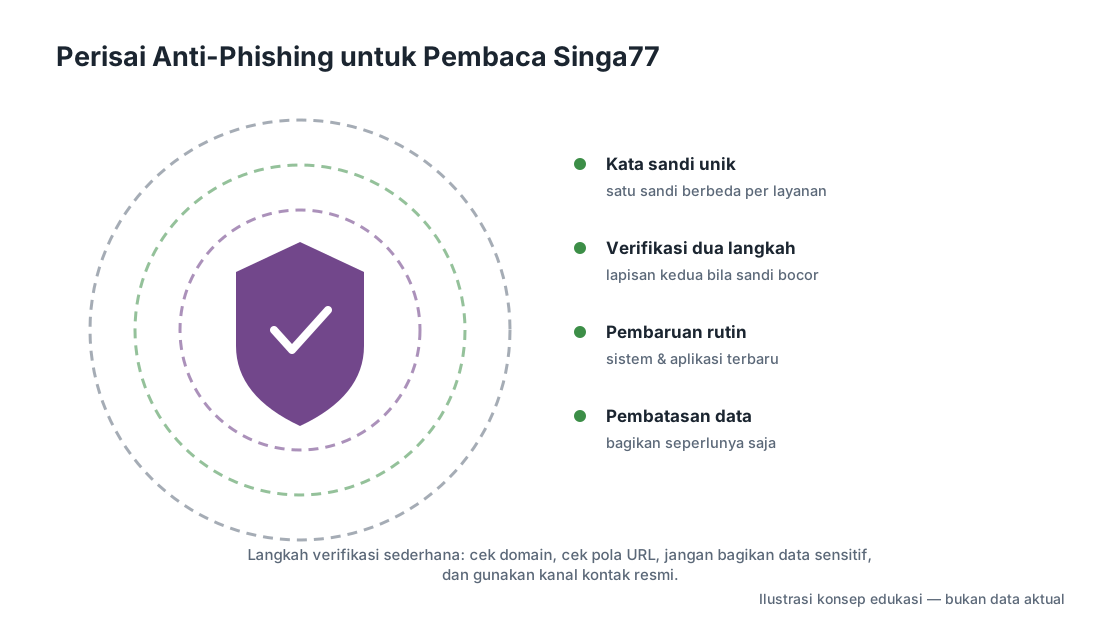
Phishing itu bukan sekadar “link aneh”. Modusnya makin rapi: meniru bahasa customer service, memakai logo brand, bikin halaman mirip portal, bahkan memanfaatkan rasa takut (akun diblokir, hadiah hangus) supaya korban buru-buru klik.
Tanda-tanda umum phishing yang sering mengatasnamakan brand/portal:
- Menggunakan urgensi: “sekarang juga”, “akun akan ditutup”, “verifikasi 5 menit”.
- Meminta data yang tidak relevan: kode OTP, password email, atau foto identitas untuk hal yang sebenarnya tidak butuh.
- Ada ketidakkonsistenan penulisan: ejaan kacau, gaya bahasa berganti-ganti, atau format yang terasa “template”.
- Mengarahkan kamu keluar konteks: dari chat/DM langsung disuruh “cek halaman” dan diminta input data.
Modus yang paling sering menjerat pemula biasanya berpola: (1) umpan pesan singkat, (2) tautan tiruan yang mirip, (3) form login/“verifikasi”, (4) akun diambil alih. Untuk memahami istilah teknis yang sering dipakai pelaku (OTP, redirect, cookie), kamu bisa buka Istilah Slot A–Z—meski kamusnya fokus slot, banyak istilah web yang nyambung untuk literasi dasar.
Cara memverifikasi halaman resmi: domain, struktur URL, dan kontak
Cara paling cepat melawan phishing adalah memverifikasi “alamat” dan “jalur” halaman sebelum percaya isi. Ini bukan soal curiga berlebihan; ini rutinitas 10 detik yang mencegah salah klik.
- Ketik manual alamat situs di browser (hindari klik dari pesan). Kalau kamu ingin kembali dari halaman manapun, gunakan tautan beranda Singa77: portal data RTP Singa77 dari navigasi internal.
- Periksa domain: pastikan nama situs tepat, tanpa tambahan karakter aneh, tanpa ejaan yang “nyaris sama”.
- Cek struktur URL: halaman resmi biasanya punya path yang masuk akal (mis. halaman artikel dan slug yang sesuai topik), bukan rangkaian acak yang panjang dan mencurigakan.
- Waspadai halaman yang langsung minta input data sensitif. Portal edukasi seperti ini tidak memerlukan login untuk membaca.
- Cocokkan kanal kontak: kalau ragu, pakai halaman resmi Kontak Singa77 untuk bertanya, bukan membalas DM/nomor asing yang mengaku “admin”.
Jika kamu menemukan halaman yang mengatasnamakan Singa77 tapi isi dan strukturnya terasa beda (misal memaksa “verifikasi”, mengiming-imingi bonus, atau meminta OTP), langkah terbaik adalah tutup tab, jangan isi apa pun, lalu laporkan detailnya lewat kanal resmi kontak.
Perlindungan data pribadi: minimalkan jejak dan atur izin perangkat
Privasi itu bukan berarti “sembunyi”, tapi mengelola jejak. Saat kamu belajar RTP, baca katalog game, atau memahami volatilitas, tidak ada alasan kamu harus meninggalkan data pribadi berlebih di perangkat.
- Minimalkan identitas yang kamu bagikan di kolom pesan: cukup jelaskan kendala/pertanyaan, tanpa menyertakan data sensitif.
- Atur izin aplikasi di ponsel: cabut akses yang tidak relevan (kontak, mikrofon, SMS) untuk aplikasi yang tidak membutuhkannya.
- Gunakan pengelola kata sandi dan aktifkan autentikasi dua langkah untuk email—karena email sering jadi “kunci utama” pemulihan akun lain.
- Buat kebiasaan logout dari akun penting saat selesai, terutama di perangkat bersama.
Literasi slot yang sehat juga menyentuh batasan dan kontrol diri, bukan hanya fitur game. Kalau kamu ingin memisahkan “belajar” dan “dorongan impulsif”, baca Responsible Gaming di Singa77: 18+, batas, dan arah bantuan dan Responsible Gambling: main dengan batas yang jelas dan sadar risiko.
Kesimpulan: aman itu kebiasaan, bukan fitur instan
Keamanan saat mengakses portal edukasi dimulai dari hal yang paling “membosankan”: cek domain, disiplin perangkat dan browser, curiga pada permintaan data yang tidak masuk akal, serta pakai kanal kontak resmi. Singa77 akan tetap di jalur data-first—membantu kamu paham RTP, istilah, dan mekanik—tanpa mengajak kamu percaya pada janji instan. Lanjutkan belajar dengan konteks yang benar lewat RTP Slot: pengertian dan cara menilai klaim dan jelajahi perbandingan game di Katalog Slot berbasis data.